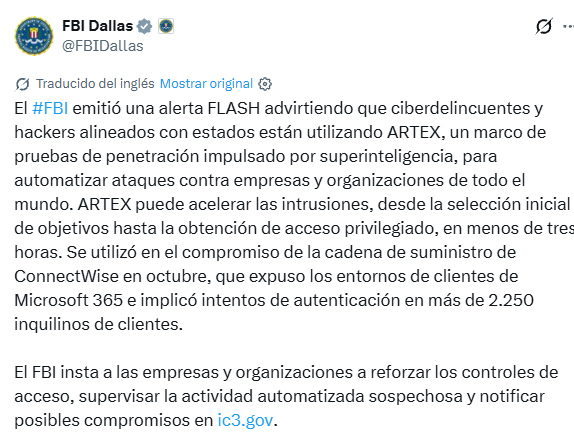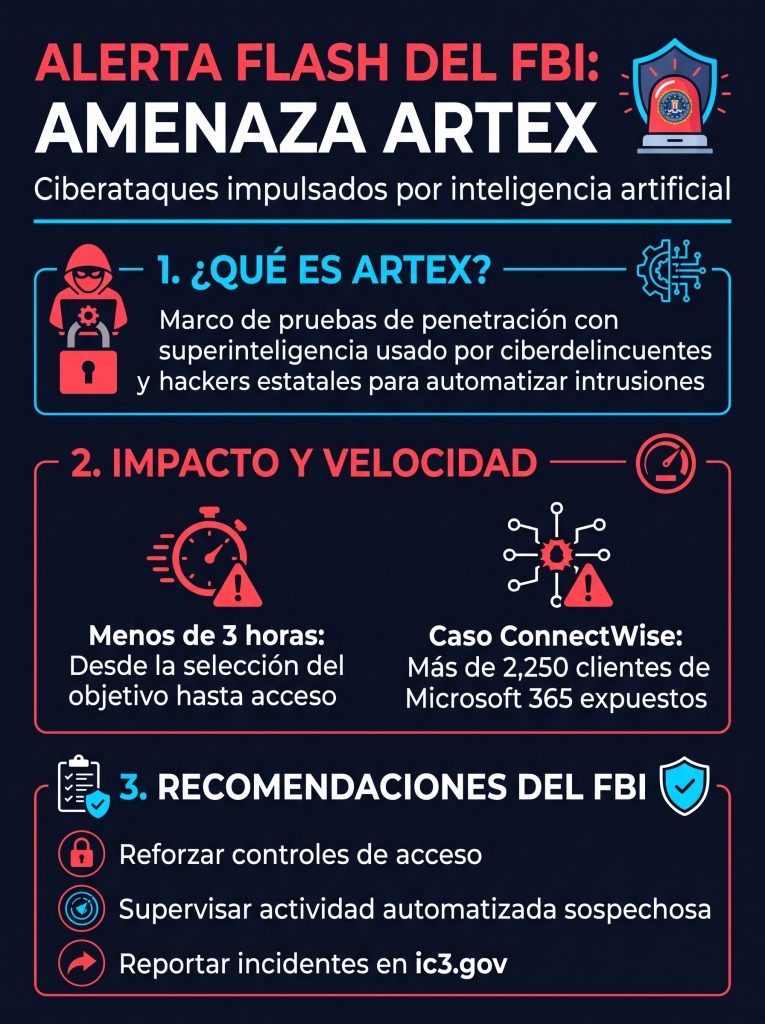

El Buró Federal de Investigaciones de Estados Unidos (FBI, por sus siglas en inglés) emitió una alerta FLASH para advertir sobre el uso activo de ARTEX, un marco de pruebas de penetración impulsado por superinteligencia que está siendo utilizado por ciberdelincuentes y piratas informáticos vinculados a Estados para automatizar ataques contra empresas y organizaciones a nivel mundial.
De acuerdo con el reporte divulgado por la oficina de FBI Dallas, esta tecnología permite acelerar el ciclo completo de una intrusión, desde la selección inicial de objetivos hasta la obtención de acceso privilegiado, en un lapso inferior a las tres horas.
La gravedad de esta amenaza quedó evidenciada en el compromiso a la cadena de suministro de ConnectWise registrado en octubre pasado, incidente en el que se empleó esta herramienta para exponer entornos de clientes de Microsoft 365.
Según los datos técnicos consignados por la agencia federal, dicha operación maliciosa involucró intentos masivos de autenticación automatizada en más de 2,250 inquilinos de clientes, demostrando la escala y velocidad con la que estas plataformas pueden vulnerar infraestructuras corporativas.
Desde una perspectiva analítica, la irrupción de marcos como ARTEX marca un punto de inflexión crítico en la ciberseguridad global, ya que reduce drásticamente el margen de maniobra de los equipos de defensa informática. Al automatizar procesos que anteriormente requerían días o semanas de intervención humana especializada, los atacantes logran escalar privilegios antes de que los sistemas tradicionales detecten anomalías.
Para países como Guatemala, que precisamente este martes publicó su nueva Ley Marco de Ciberseguridad (Decreto 26-2026), esta advertencia subraya que tanto el sector público como el privado enfrentan amenazas que exigen capacidades de monitoreo continuo y respuesta inmediata, más allá del cumplimiento normativo.
Ante este escenario, el FBI instó a las empresas y organizaciones a reforzar de manera urgente sus controles de acceso, implementar sistemas de supervisión para detectar actividad automatizada sospechosa y reportar cualquier posible compromiso de seguridad a través del portal oficial ic3.gov.
La recomendación apunta a priorizar la autenticación multifactor resistente al phishing y la segmentación de redes como barreras indispensables frente a ataques impulsados por inteligencia artificial.
#FBI #metroredes #elmetropolitanogt www.elmetropolitano.com.gt www.metroredes.com